引言
在数字化浪潮席卷全球的今天,计算机网络已成为社会运转的基础设施。从在线 banking 到远程医疗,从智能家居到工业互联网,网络技术开发不断拓展着应用的边界,而计算机网络安全则守护着这些创新成果的可靠运行。安全与发展如同一枚硬币的两面,缺一不可。本文将探讨计算机网络安全的核心要素、网络技术开发的趋势,以及二者如何协同构建可信赖的数字未来。
计算机网络安全:多维度的防御体系
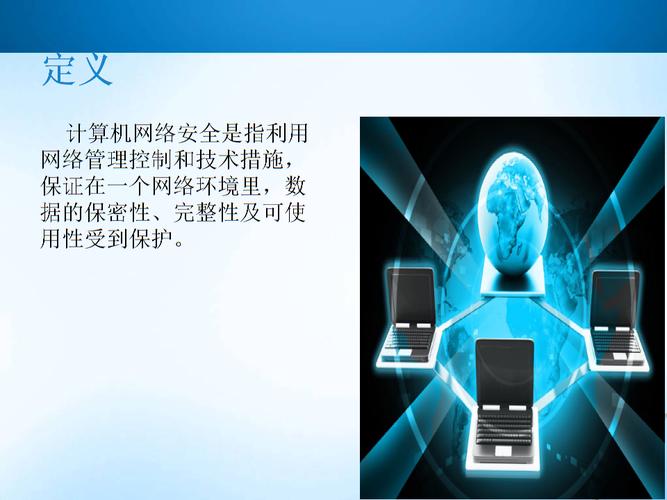
计算机网络安全并非单一技术,而是一个涵盖物理层、网络层、系统层、应用层和数据层的纵深防御体系。其核心目标可归纳为CIA三元组:机密性(Confidentiality)确保数据仅被授权方访问;完整性(Integrity)保证数据未被篡改;可用性(Availability)则保障授权用户随时可访问资源。
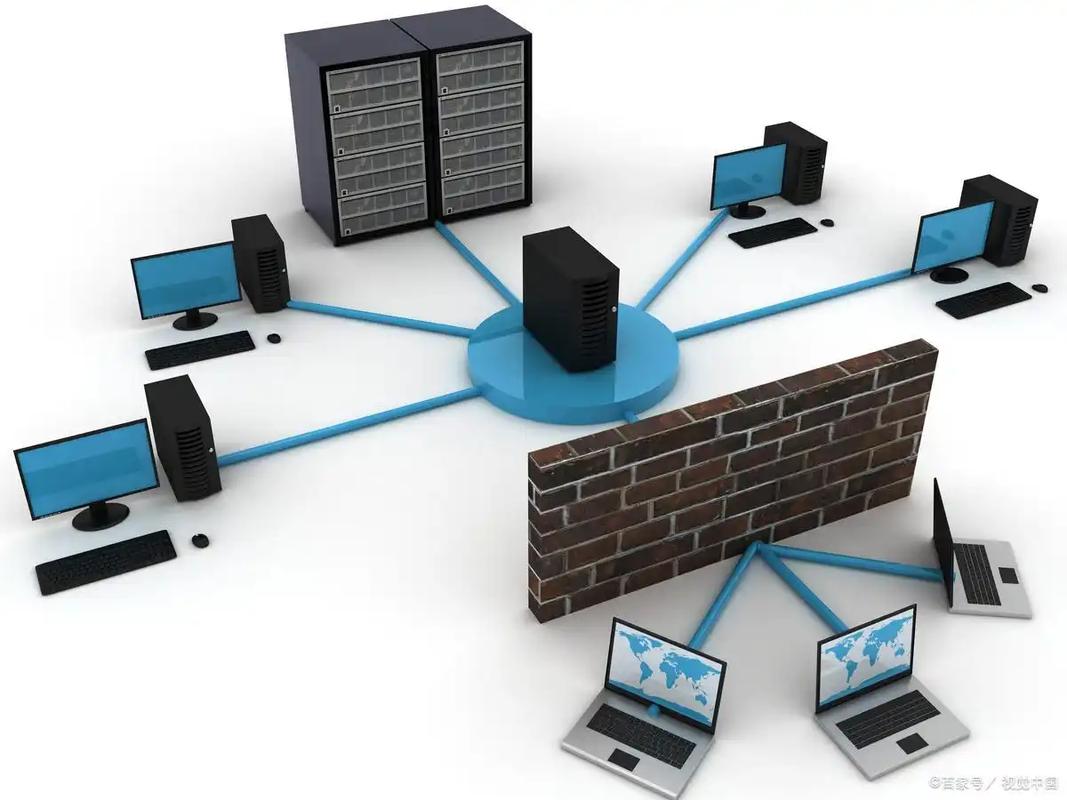
常见的网络威胁包括恶意软件(如勒索软件)、网络钓鱼、DDoS攻击、中间人攻击和零日漏洞利用等。针对这些威胁,安全防护措施需层层部署:在网络边界,防火墙和入侵检测/防御系统(IDS/IPS)过滤异常流量;在身份认证层面,多因素认证(MFA)和零信任架构(Zero Trust)逐渐成为标配;在数据传输环节,TLS/SSL加密和VPN技术保障通信安全;在终端侧,终端检测与响应(EDR)和防病毒软件提供实时防护。安全信息和事件管理(SIEM)系统用于集中分析日志,及时发现入侵迹象。
值得注意的是,安全不仅是技术问题,更是管理问题。安全策略制定、员工安全意识培训、定期漏洞扫描与渗透测试、应急响应预案等,都是网络安全体系中不可或缺的环节。
网络技术开发:驱动创新的引擎
计算机网络技术开发涵盖了从底层协议到上层应用的广泛领域。当前,几大趋势正深刻重塑网络格局:
- SDN与NFV:软件定义网络(SDN)将控制平面与数据平面分离,使网络可编程、可灵活调度;网络功能虚拟化(NFV)则将传统硬件设备的功能以软件形式运行在通用服务器上,降低成本并提升弹性。
- 云计算与边缘计算:云网融合让计算与网络资源统一编排;边缘计算将处理能力下沉至网络边缘,满足低延迟、高带宽场景需求(如自动驾驶、AR/VR)。
- 5G/6G与Wi-Fi 6/7:新一代无线技术提供高速率、低时延、大连接,为物联网和实时应用奠定基础。网络切片技术可在同一物理网络上划分多个逻辑网络,满足差异化服务质量要求。
- IPv6规模部署:应对地址枯竭,IPv6提供海量地址空间,并内置IPSec支持,简化安全部署。
- 零信任网络架构:打破传统边界防护思维,遵循“永不信任,始终验证”原则,对每次访问请求进行动态授权。
在网络开发实践中,安全应左移——即在设计阶段就考虑安全需求,采用安全编码规范(如OWASP Top 10防护),并使用DevSecOps将安全测试集成到持续集成/持续交付(CI/CD)流水线中。
安全保障开发,开发促进安全
网络安全与技术开发并非对立,而是相互促进。一方面,安全是技术开发的前提:一个存在漏洞的系统无法获得用户信任,甚至可能造成巨大损失。开发团队应建立安全开发生命周期(SDL),从需求分析、设计、编码、测试到部署运维,每个阶段嵌入安全活动。另一方面,技术进步为安全赋能:人工智能与机器学习用于异常流量检测和威胁狩猎;自动化编排与响应(SOAR)提升安全运营效率;区块链技术为数据完整性提供新思路。
以零信任架构为例,其落地依赖身份管理、微隔离、持续监控等技术组件的开发与集成,体现了安全理念对技术开发的牵引作用。云原生安全、API安全等新兴领域也随着技术演进而不断丰富安全的内涵。
计算机网络安全与网络技术开发是数字时代的双螺旋。唯有坚持安全与发展并重,将安全思维融入技术创新的每一步,才能构建弹性、可信、可持续的网络空间。对于从业者而言,持续学习、紧跟趋势、践行最佳实践,是应对日益复杂挑战的不二法门。让我们以技术为矛、以安全为盾,共同开拓数字未来的无限可能。